
 文控堡垒系统
 文档安全
 移动存储管理
 邮件安全
 屏幕安全
 打印安全
 风险报警
 屏幕监管
 远程协助
 行为审计报表
 行为分析
 敏感词监测
 上网行为监管
 应用程序管控
 IT资产管理
 远程桌面运维
 软件统一分发、部署
 系统权限管控
 文件备份
 电脑行为预警
 电子文档安全管理系统
 网络准入控制管理系统

 售前热线
 微信咨询


防止AI泄密 (AI 提问词审计如何审计?分享域智盾软件 ai 提问词审计功能!)
发布时间: 2026-10-26
本文简介:本文主要为大家整理了 “防止AI泄密” 相关的内容,主要有 AI 提问词审计如何审计?分享域智盾软件 ai 提问词审计功能!, 员工正在把公司机密 “喂” 给 AI?一套企业 AI 使用管控方案分享!, 怎么看员工电脑用了哪些AI?图纸被传上AI平台才慌就晚了!, AI 文件发送审计怎么审计?1 个方法解决 AI 文件发送审计问题!, AI 智能分析员工行为:用智能感知让行为 “看得清、辨得准、管得住”, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。
1、AI 提问词审计如何审计?分享域智盾软件 ai 提问词审计功能!
知名三星曾经曝出典型 AI 泄密事件:员工为了省事,直接把核心源代码、生产良率数据、内部会议资料粘贴进公有 AI 对话框寻求协助,短短 20 天连续发生 3 起泄密。员工本意只是提升工作效率,却在不知情的情况下把企业核心商业数据提交给公有大模型,数据被平台留存用于模型训练,企业技术优势直接流失。
现在很多企业都遇到同类难题:员工私自使用各类公有 AI 网站、客户端,把图纸参数、源码、合同、客户信息当做提问词输入,传统防火墙只能拦网址,看不到对话框里面的提问内容,出事之后根本查不到是谁、什么时候提交了哪些敏感信息。想要管好影子 AI,核心就是做好AI 提问词审计,域智盾配套完整的 AI 行为管控审计能力,兼顾灵活使用和泄密追溯。
一、域智盾 AI 提问词审计核心功能
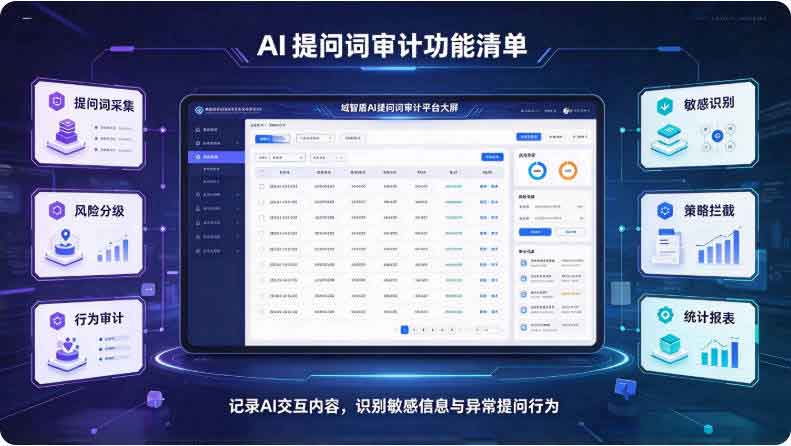
1.AI 提问词审计
深度抓取员工在各类 AI 网页、AI 客户端内输入的提问词内容,完整留存提问时间、操作人员、终端 IP、提问原文,后台支持关键词检索。当出现源代码、图纸参数、项目机密、客户信息等敏感提问内容时,可及时发现,留存完整审计日志,做到 “输入即可留痕,事后有据可查”。
2.AI 网站黑名单
管理员后台自主维护 AI 网站黑名单,可批量封堵各类公有大模型网页端,禁止员工私自访问未备案的 AI 站点;也可搭配白名单模式,只开放企业内部审批通过的私有化 AI 平台,从网页入口管控 AI 访问行为。
3.AI 程序黑名单
针对 AI 客户端、AI 桌面程序建立程序黑名单,拦截本地安装的各类大模型客户端、AI 助手工具,防止员工绕过网页管控,使用本地 AI 软件上传涉密资料。
4.禁止 AI 程序访问互联网端口(443 和 80 端口)
精准限制 AI 进程访问 80、443 外网通信端口,切断 AI 程序对外联网提交数据的通道。AI 软件可以本地打开使用,但是无法把提问内容外传至公有大模型服务器,阻断数据上传链路。
5.违规程序报警,并不完全禁,但是知道谁在用
采用告警模式而非一刀切封禁:员工运行黑名单内的 AI 网站、AI 程序时,系统不会直接强制关闭,而是立刻向管理员推送告警消息,记录使用人、终端、启动时间、操作记录。既保留弹性管理空间,方便企业调研 AI 使用情况,又能精准掌握谁在使用违规 AI 工具。
二、AI 防泄密的重要性
1.堵住影子 AI 带来的新型泄密通道
U 盘拷贝、微信外传是传统泄密方式,而 AI 提问泄密属于新型隐蔽渠道。员工只需要复制粘贴敏感内容作为提示词,就能悄无声息地把核心数据送出内网,传统内网监控很难感知提问词内容,提问词审计刚好补齐这个短板。
2.保护企业商业秘密,规避合规风险
源代码、图纸、方案、客户资料都属于商业秘密,一旦提交公有 AI,数据会被平台存储、训练,后续极易造成信息扩散,引发商业秘密侵权、数据合规处罚,给企业带来高额损失。
3.实现弹性管控,效率和安全平衡
一刀切禁止所有 AI 会影响员工借助 AI 提升办公效率。域智盾这套方案支持 “告警不强制阻断” 模式,企业可以循序渐进规范 AI 使用,一边审计排查高危提问,一边引导员工合规使用内部私有化 AI。
4.形成完整证据链,便于追溯处置
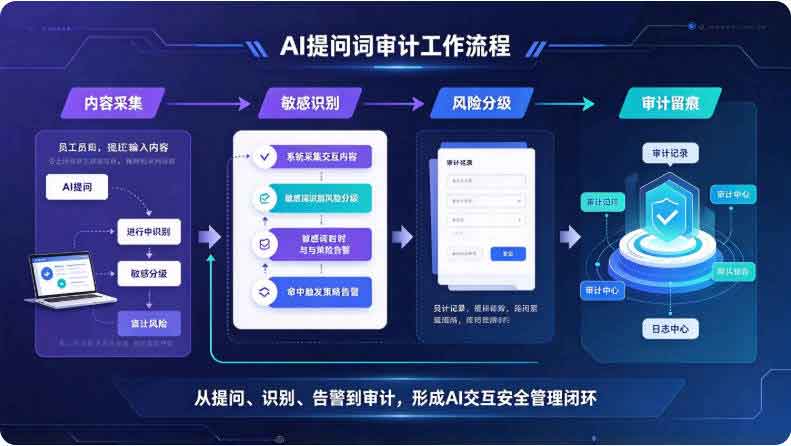
AI 提问词、访问记录、程序使用日志统一留存归档。一旦发现敏感信息外传,管理员可以快速定位操作人员、核查提交的敏感内容,作为内部追责、维权取证的依据。
5.满足企业内控、等保审计要求
现在很多行业的信息安全规范,都要求管控第三方 AI 工具、审计对外数据提交行为,AI 提问词审计能力,能够帮助企业完善信息安全台账,顺利通过安全核查。
结尾
影子 AI 防泄密,提问词审计是关键。域智盾能够抓取 AI 对话内容、管控 AI 网站与客户端、限制 AI 联网端口,告警模式柔性管控,让管理者清楚掌握内网 AI 使用动态,筑牢新型数据泄密防线。
域智盾软件各功能模块单项授权 60 元起,欢迎致电 400-097-8770,申请产品免费试用。
责编:付
2、员工正在把公司机密 “喂” 给 AI?一套企业 AI 使用管控方案分享!
老板:“最近发现不少员工把图纸、报价方案、源代码复制粘贴到公有 AI 网页和客户端里提问,甚至直接上传文档。这些第三方 AI 平台会保存输入的内容,咱们的核心资料很容易泄露出去,直接禁止 AI 又影响员工办公,该怎么办?”
网管:“这就是现在很多企业遇到的影子 AI 风险。完全一刀切禁用 AI 会降低工作效率,但放任员工随意把涉密内容投喂给大模型,暗藏巨大泄密隐患。我们可以搭建精细化 AI 管控方案,不是全盘禁止 AI,而是管住文件上传与敏感信息提交,记录使用行为。下面就给大家介绍基于域智盾的企业 AI 管控方案。”

一、管控 AI 使用的重要性和好处
很多企业员工使用公有 AI 工具,初衷是为了提升写方案、整理代码、优化文档的效率,但绝大多数公有大模型会收集、存储用户输入的文本和上传文件。员工随手粘贴项目参数、客户资料,上传设计图纸,就等于主动把企业机密提交到第三方服务器,极易造成商业秘密外泄,同时违反数据安全相关法规。
做好 AI 使用管控,好处十分明显:
兼顾效率与安全:不直接一刀切禁用 AI,保留基础问答能力,员工依旧能用 AI 辅助办公,只阻断高风险的文件上传泄密通道。
摸清内网 AI 使用情况:完整记录谁在使用 AI 工具、什么时段访问,管理员掌握全量 AI 使用行为,不再是 “黑盒状态”。
切断 AI 对外传输通道:对 AI 网页、客户端进行网络端口管控,限制 AI 程序联网传输文件,防止涉密资料上传外流。
风险及时告警:当员工启动违规 AI 程序,系统第一时间推送告警,提前介入处置,避免机密信息被提交到公有大模型。
二、域智盾软件
针对影子 AI 泄密场景,打造一套弹性管控策略,可灵活配置 AI 网站、AI 客户端权限,平衡办公效率和数据安全。
1.AI 网站黑名单:
管理员后台一键将各类公有 AI 网页平台加入网站黑名单,阻止员工在浏览器访问未授权 AI 站点;也可以按需分级策略,部分岗位开放合规 AI 站点,涉密研发岗位直接禁止访问。

2.AI 程序黑名单:
将本地 AI 客户端、桌面版大模型程序加入程序黑名单,管控终端上私自安装的 AI 软件,防止员工绕过浏览器,通过本地 AI 客户端提交企业敏感内容。
3.禁止 AI 程序访问互联网端口(443 和 80 端口)
精细化端口管控,限制 AI 程序访问 80、443 互联网端口,阻断 AI 程序和外网服务器之间的数据通信,即使员工打开 AI 工具,也无法向外传输涉密信息。
4.违规程序报警,不完全禁,但是知道谁在用:
采用弹性管控模式,不需要强制全盘封杀 AI 工具。员工启动 AI 程序,系统立刻向管理员推送告警通知,完整记录使用人、终端、启动时间,做到 AI 使用行为全程留痕,管理人员随时追溯,做到 “允许使用,但全程可视”。
5.禁止 AI 程序上传文件,只能使用基本的问答功能,防止泄密
核心防护策略:限制 AI 程序的文件上传接口。员工可以正常输入文字提问,保留 AI 问答的办公能力,但无法把图纸、文档、源代码等文件上传至 AI 平台,堵住最容易发生大规模泄密的上传漏洞。

结尾
一刀切禁止 AI 会打击员工办公效率,但完全放任员工把企业机密投喂给公有 AI,带来不可预估的数据泄露风险。
域智盾这套 AI 管控方案,采用弹性管理思路,借助 AI 网站黑名单、AI 客户端管控、端口限制、行为告警、禁止文件上传等能力,既能保留 AI 基础问答能力帮助员工提效,又从源头阻止图纸、合同、源代码等敏感文件上传到第三方 AI 平台,完整记录每一次 AI 使用行为。企业部署这套 AI 管控方案,既能拥抱 AI 办公带来的便利,又守住企业核心数据资产,规避影子 AI 带来的数据泄密与合规风险。
域智盾软件支持按功能模块单独采购,单项模块授权 60 元起。如需体验产品,可拨打服务热线 400-097-8770 申请免费试用。
责编:付
3、怎么看员工电脑用了哪些AI?图纸被传上AI平台才慌就晚了!
2025年的一组数据很扎心:78%的员工日常用AI提效,超六成曾向AI上传过文件,其中22%含敏感信息。
更狠的是一起真实事件——国内某新能源车企产品经理,14天内分17次把新车核心设计参数、电池指标输入公域AI,被关联还原出全部机密,直接损失超2.7亿。
员工用AI提效挡不住,但机密被喂给大模型,往往事后才发现。
域智盾把员工用的各类AI工具——从提问、调本地程序到动文件——都做成可追溯的账本,用了啥、动了啥,一拉就现。
一、用了哪些AI:使用统计
先搞清楚员工电脑上跑着什么AI。裸奔最危险,得先现形。
终端装了哪些AI工具、用了多少次,一目了然。哪些是新装的非备案AI,一眼就能挑出来。
它记的是"谁在用什么AI"。把AI工具摸个底,野路子的大模型先拦在门外,不让人随便用。
二、AI Agent调了哪些工具:调用日志
现在员工不光拿AI聊天,还会让AI Agent直接调本地程序干活。这一步最容易被忽略。
员工电脑上的AI Agent以进程调用本地工具,系统命令、脚本、解释器都记下来,什么时间、调了什么、带了什么参数全留痕。
它看的是"AI伸了几次手"。进程级动作也跑不掉,工具调用轨迹拉出来,异常高频访问一眼就能发现不对劲。
三、AI Agent动了哪些文件:文档操作日志
文件被AI Agent碰过哪一下,是最关键的取证点。
AI Agent读取、改写了哪些文档,逐个记录。哪份图纸、哪份合同被它打开过,留得清清楚楚。
它管的是"文件被AI碰过哪一下"。读取即记,结合开头那起事件,图纸被AI打开、往外传的轨迹,这条日志就是铁证。
四、AI审计与禁投喂:源头掐断
记下来还不够,得从源头把机密喂大模型的口子掐住。
1. AI审计
审计AI中的提问词和上传的文件。它聊了什么、传了什么,都留底备查。
它留的是"AI聊了什么、传了什么"。敏感对话和文件双线审计,事后倒查不抓瞎。
2. 禁止AI投喂文件
敏感文件禁止投喂给AI,从源头掐断。规则一设,机密文件根本传不进去。
它断的是"机密喂给大模型"。与其事后追损失,不如事前让文件压根出不了终端。
| AI风险 | 管控手段 | 防什么 |
|---|---|---|
| 用了未知AI | AI使用统计 | 野AI裸奔 |
| AI Agent调本地工具 | 工具调用日志 | 本地工具被乱调 |
| AI Agent动文件 | 文档操作日志 | 本地文件被碰 |
| 在AI上传文件 | AI审计+禁投喂 | 机密喂大模型 |
员工电脑用了哪些AI,不再是黑箱。统计、日志、审计三层兜住,像开头那起2.7亿的教训,本可以在文件被传上AI的第一下就拦住。AI提效的同时,文件不裸奔。
域智盾软件单功能模块60元起,联系我们获取免费试用方案!
责编:小赵